Zabezpečení WordPressu jako pevný základ SEO strategie, který chrání viditelnost webu

Zabezpečení WordPressu působí jako ryze technická starost, ve skutečnosti ale patří mezi faktory, které ovlivňují i WordPress SEO a celkovou viditelnost webu ve výsledcích vyhledávání. Google totiž kontroluje weby na škodlivý obsah a napadený web dokáže poškodit i roky budovanou pozici.
Následující doporučení ukazují, na co se při ochraně WordPressu zaměřit a proč se zanedbaná bezpečnost projeví i tam, kde by ji čtenář nejméně čekal.
Proč zabezpečení WordPressu ovlivňuje jeho SEO viditelnost
Google podle dokumentace Search Central kontroluje weby, jestli nehostí škodlivý software nebo nebezpečné soubory. Jakmile automatizovaná kontrola najde problém, majitel webu ho uvidí v přehledu Bezpečnostní problémy (Security Issues) v nástroji Search Console, kde Google popíše, o jaký typ závady jde.
Napadený web ztrácí důvěru návštěvníků a zároveň dostává ve výsledcích hledání varování, které uživatele odradí dříve, než na stránku vůbec kliknou. Téma WordPress bezpečnost proto patří k otázkám, které majitelé webů řeší společně s viditelností webu. Kdo hledá „SEO WordPress“, měl by začít zabezpečením, ne technickými detaily obsahu.
Silné heslo a dvoufázové ověření brání pokusům prolomit přihlášení
Podle dokumentace WordPress.org je cílem hesla ztížit jeho uhodnutí i úspěch útoku hrubou silou. Stejný zdroj doporučuje zapnout dvoufázové ověření jako doplňkové bezpečnostní opatření nad rámec samotného hesla.
Přihlašovací údaje totiž patří mezi první věci, které se útočníci snaží získat, a slabé heslo jim otevírá přístup nejen k obsahu, ale i k nastavení celého webu. Dvoufázové ověření přidá druhý krok navíc, takže samotné uhodnuté heslo útočníkovi k přihlášení nestačí. Podrobnější doporučení k nastavení bezpečných hesel a vícefaktorového ověření shrnuje například mezinárodní přehled zásad ověřování uživatelů.
Pravidelné aktualizace jádra, šablon a pluginů WordPressu
Dokumentace WordPress.org uvádí, že starší verze WordPressu už nedostávají bezpečnostní aktualizace. Jakmile vývojáři opraví konkrétní zranitelnost, informace potřebné k jejímu zneužití se prakticky vždy dostanou na veřejnost, takže zastaralá instalace zůstává otevřeným cílem.
Web se zastaralým jádrem, šablonou nebo pluginem proto snadno přitáhne pozornost útočníků, kteří přesně vědí, kde hledat slabé místo. Stejná dokumentace doporučuje odstranit i pluginy, které se aktuálně nepoužívají, protože nečinný kód v administraci webu žádnou hodnotu nepřidává a jen zvětšuje plochu pro útok.
Omezení úprav souborů v administraci a dodatečná ochrana přihlašovací obrazovky
Zabezpečení webu WordPress nekončí jen u hesla a aktualizací. Pokračuje i omezením toho, co uživatelé v administraci upravují. Podle dokumentace WordPress.org konstanta DISALLOW_FILE_EDIT ve wp-config.php odebere všem uživatelům oprávnění upravovat šablony, pluginy a soubory přímo v administraci WordPressu.
Útočník, který se dostane i k účtu administrátora, tak nemůže použít editor souborů k vložení škodlivého kódu do webu. Stejný zdroj doporučuje jako druhou vrstvu ochrany přidat serverové heslo, například BasicAuth, na adresář /wp-admin/. Přihlašovací obrazovka pak není vidět hned po zadání adresy webu. Útočníkovi tak přibude jeden krok navíc ještě předtím, než se vůbec dostane k formuláři pro zadání hesla.
Pravidelné zálohování databáze a souborů webu pro rychlou obnovu
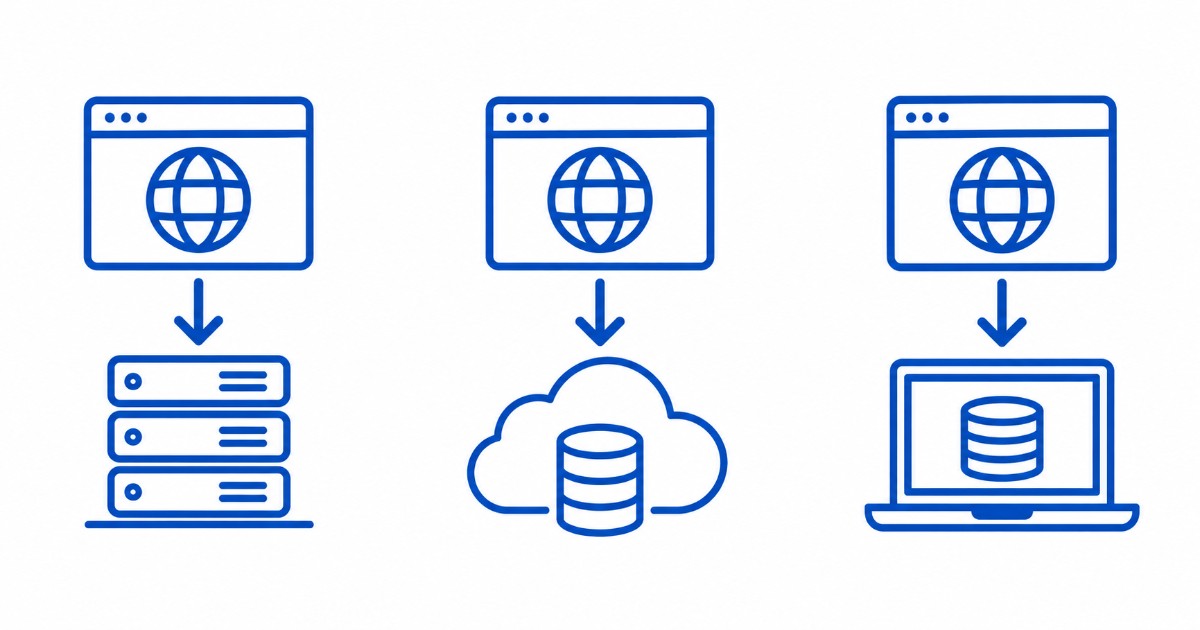
Dokumentace WordPress.org rozlišuje zálohu databáze, ve které jsou uložené všechny příspěvky, komentáře a odkazy, od zálohy souborů, kam patří jádro, šablony, pluginy i nahrané obrázky. Zdroj zároveň doporučuje udržovat tři až pět aktuálních záloh na různých místech, aby výpadek jednoho úložiště neznamenal ztrátu všech dat najednou.
V praxi se osvědčují tato tři místa pro uložení kopie:
- Server hostingu, odkud lze zálohu obnovit nejrychleji.
- Cloudové úložiště mimo hosting, které zálohu ochrání i při výpadku serveru.
- Lokální počítač, kam si majitel webu stáhne kopii pro jistotu navíc.
Kombinace všech tří míst zajistí, že se ke kopii dat majitel webu dostane i ve chvíli, kdy hosting nebo účet nefunguje podle očekávání. Zálohování tak doplňuje předchozí kroky a uzavírá základní sadu opatření, která web chrání před ztrátou dat i výpadkem viditelnosti.
Jak tato bezpečnostní opatření zapadají do celkové SEO optimalizace WordPressu
Silné heslo, aktuální jádro, omezené úpravy souborů i pravidelná záloha vytvářejí základ, na kterém teprve stojí zbytek technické práce s webem. WordPress a SEO proto nejde oddělovat, protože vyhledávač hodnotí web jako celek, včetně toho, jestli je bezpečný a dostupný.
Kdo chce nastavení webu projít systematicky, najde ucelený postup pro WordPress SEO, který popisuje trvalé odkazy, výběr SEO pluginu, tvorbu mapy webu i další technické a obsahové kroky. Samotné zabezpečení bez dalšího technického nastavení výsledky nezmění, stejně jako propracované SEO na napadeném webu ztrácí smysl. WordPress SEO proto funguje nejlépe jako soubor kroků, ne jako ojedinělá úprava jediného nastavení.
Bezpečný WordPress jako podmínka, ne bonus navíc
Žádné z uvedených opatření samo o sobě nezaručí lepší pozice ve vyhledávání. Jejich zanedbání ale dokáže poškodit i jinak kvalitně zpracovaný obsah, protože napadený nebo zastaralý web ztrácí důvěru návštěvníků i vyhledávače současně.
Silné heslo, aktualizace, omezení úprav souborů a záloha tak nejsou jednorázový úkol, ale průběžná péče o web, podobně jako pravidelné technické ladění, třeba postup, jak zrychlit načítání webových stránek. Ověřili jste už někdy zabezpečení vlastního webu na WordPressu, nebo tuto část nastavení dosud necháváte stranou?
